
Når dokumentasjonen spiser sikkerheten: regelverksfloken norske virksomheter står i
GDPR, NIS2, DORA, CRA, sikkerhetsloven, og minst tre tilsyn som vil varsles ved samme hendelse. Et ferskt debattinnlegg på digi.no setter ord på det mange SMB-er kjenner på: regelverket for digital sikkerhet er blitt en byrde som konkurrerer med sikkerheten selv. Vi ser på floken, og på tre grep du kan ta uten å vente på Brussel.
 Håkon BerntsenTeknologidirektør
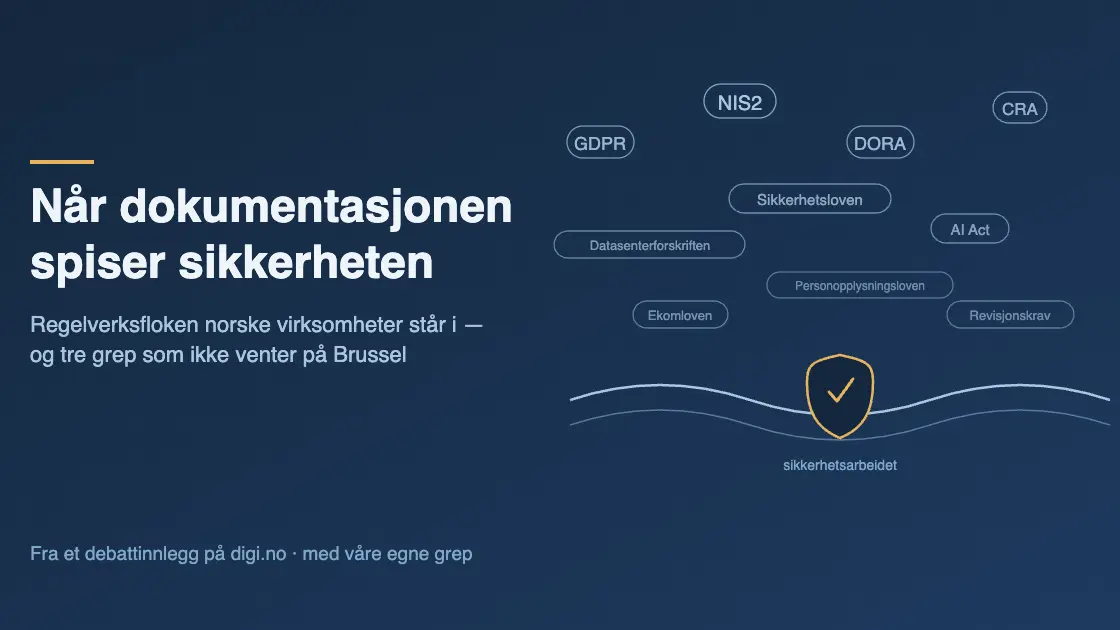
Et debattinnlegg på digi.no denne uken setter presise ord på noe mange i norske virksomheter kjenner på kroppen. Advokat Marit Stubø Jorde i advokatfirmaet Alver beskriver et europeisk regelverk for digital sikkerhet som ikke lenger består av ett eller to regelsett, men titalls, og argumenterer for at summen er i ferd med å bli et problem i seg selv. Ikke fordi reguleringen er illegitim, men fordi den er ukoordinert.
Innlegget fortjener å leses i sin helhet. Her er kjernen i argumentet, og tre praktiske grep vi mener virksomheter kan ta i mellomtiden.
Floken: samme hendelse, mange plikter
Jordes eksempler er konkrete. Ett sikkerhetsbrudd kan utløse varslingsplikt til flere tilsynsmyndigheter samtidig: Datatilsynet, Nkom og NSM, pluss eventuelle sektortilsyn. Én virksomhet kan ha plikt til å gjøre risikovurderinger etter flere regelverk parallelt, som GDPR, NIS2, DORA, CRA, datasenterforskriften eller sikkerhetsloven, med delvis ulike metodekrav og rapporteringsformater for det som i praksis er samme vurdering.
Resultatet er det innlegget kaller rettsteknisk uklarhet og dobbeltregulering: overlappende hjemler som skaper reell tolkningstvil, der virksomheten må velge mellom å produsere parallell dokumentasjon med vanntette skott, eller ta en krevende harmoniseringsjobb på egen hånd for å unngå motstridende rutiner.
Hvem betaler: de som ikke har compliance-avdeling
Innleggets viktigste observasjon er fordelingsvirkningen. Store virksomheter kan bygge compliance-apparater og absorbere byrden. Små og mellomstore bedrifter, som utgjør majoriteten av europeisk teknologiøkonomi, bruker ifølge innlegget en uforholdsmessig stor del av kapasiteten sin på dokumentasjon fremfor faktiske sikkerhetstiltak. Det er verdt å la synke inn: reguleringen som skal gi mer sikkerhet, kan for de minste fortrenge selve sikkerhetsarbeidet.
Samtidig peker innlegget på konkurransevirkningen: amerikanske og asiatiske hyperscalere opererer uten tilsvarende byrder i sine hjemmemarkeder. Regningen for europeisk regulatorisk kompleksitet betales dermed delvis i tapt innovasjons- og skaleringsevne. Som Jorde oppsummerer det, bærer aktørene «en regulatorisk byrde som er like mye et budsjetteringsproblem som et sikkerhetsproblem».
Det er lov å håpe på harmonisering. Det er ikke en plan.
Innleggets løsningsforslag retter seg mot lovgiverne: forenkling, systematisk harmonisering, og sektordirektiver som eksplisitt avklarer forholdet til andre direktiver. Det er fornuftig, og utenfor den enkelte virksomhets kontroll. I mellomtiden finnes det grep som er innenfor. Tre av dem har vi god erfaring med.
Harmoniser internt, selv om regelverkene ikke gjør det. Ingen paragraf krever at du skriver fem separate risikovurderinger fra bunnen. Bygg ett internt kontrollrammeverk med én metodikk, og mapp de ulike regelverkenes krav inn i det. Da blir hvert nye direktiv en kolonne i mappingen, ikke et nytt parallelt univers. Harmoniseringsjobben Jorde beskriver er krevende, men den gjøres én gang. Alternativet med vanntette skott betales hvert år.
Gjør dokumentasjonen til et biprodukt av driften. Skillet mellom «gjennomføre tiltak» og «dokumentere tiltak» er langt på vei et systemvalg. Virksomheter der tilganger, endringer, øvelser og avvik logges løpende i systemene de allerede jobber i, kan generere store deler av revisjonsunderlaget automatisk, i stedet for å rekonstruere det i skippertak før hver rapportering. Hver time dokumentasjon som flyttes fra menneske til maskineri, er en time tilbake til faktisk sikkerhetsarbeid.
Mål sikkerhet og etterlevelse hver for seg. Den farligste bivirkningen av dokumentasjonspress er at papiret blir målet. Hold to separate regnskap: ett for etterlevelse (frister, varslinger, dokumenter) og ett for faktisk sikkerhet (øvelser gjennomført, gjenopprettingstid testet, sårbarheter lukket). Når de to forveksles, ender man med perfekt dokumenterte virksomheter som ikke tåler en hendelse. Det er den verste av alle kombinasjoner.
Konklusjon
Jorde har rett i at floken må løses der den er skapt: hos lovgiverne, gjennom harmonisering. Men norske virksomheter kan ikke sette sikkerhetsarbeidet på vent til Brussel og Oslo har ryddet. Den praktiske linjen i mellomtiden er å bygge én intern sannhet: ett rammeverk, løpende bevisproduksjon, og et klart skille mellom papir og beskyttelse. Regelverkene kommer til å fortsette å overlappe en stund til. Det betyr ikke at arbeidet ditt må gjøre det.
Basert på debattinnlegget «Europeiske virksomheter drukner i sikkerhetskrav» av Marit Stubø Jorde, advokatfirmaet Alver, publisert på digi.no 16. juli 2026. Gjengivelsen er parafrasert. Les innlegget i sin helhet hos digi.no. De tre grepene og vurderingene i siste del er våre egne.